
Noticias de KAEL
Seguridad de los agentes de IA: riesgos, controles y mejores prácticas
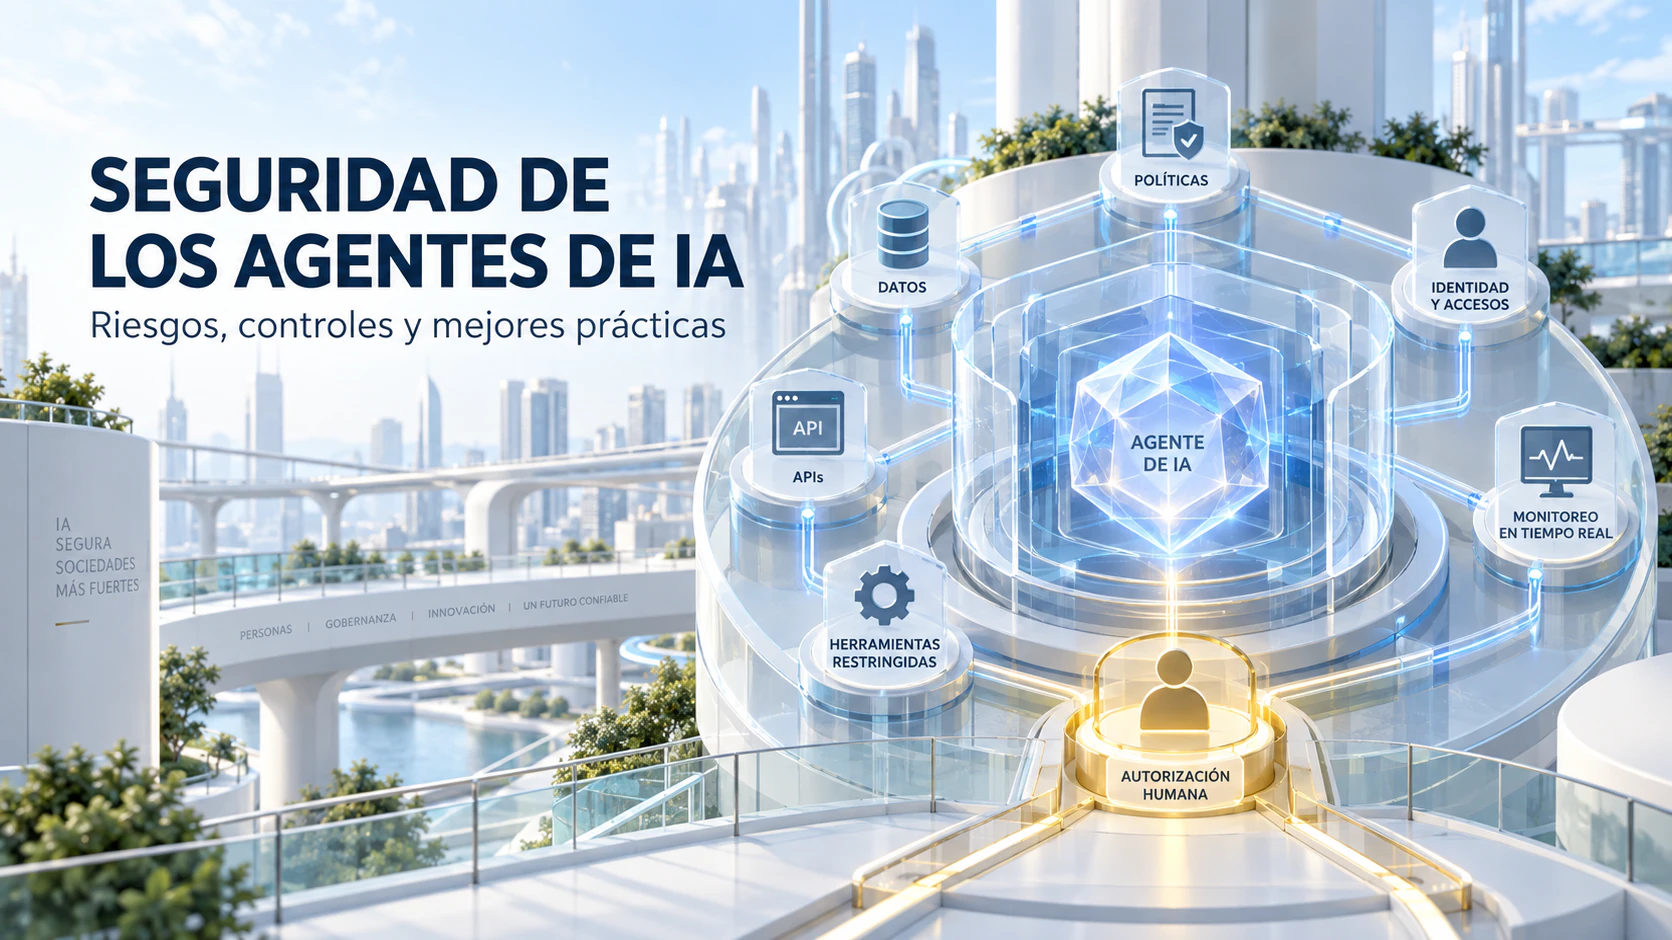
Los agentes de inteligencia artificial están evolucionando desde simples asistentes conversacionales hasta sistemas capaces de interpretar objetivos, diseñar planes, acceder a datos, utilizar herramientas de software y ejecutar acciones en nombre de los usuarios. Un agente puede revisar documentos, actualizar registros de clientes, enviar mensajes, modificar código o participar en un proceso financiero.
Estas capacidades aportan un importante valor operativo, pero también amplían las consecuencias de los errores, la manipulación y el acceso no autorizado. Por ello, la seguridad de los agentes de IA no puede limitarse a revisar las respuestas que genera el modelo. También debe proteger la identidad, los permisos, las herramientas, la memoria, las conexiones de datos y el comportamiento del agente durante la ejecución.
El objetivo no es eliminar por completo la autonomía, sino crear una autonomía controlada. El agente debe trabajar de manera eficiente dentro de límites visibles, verificables y técnicamente aplicables.
## Por qué los agentes de IA necesitan controles adicionales
Las aplicaciones tradicionales suelen seguir rutas definidas previamente en el código. Los agentes de IA, en cambio, pueden interpretar el contexto y elegir dinámicamente los pasos y las herramientas que utilizarán. Solicitudes similares pueden producir planes, resultados o acciones diferentes.
Los controles tradicionales, como la autenticación, la autorización, el análisis de vulnerabilidades, la seguridad de red y el desarrollo seguro, continúan siendo indispensables. Sin embargo, los sistemas agénticos también requieren protección para las instrucciones expresadas en lenguaje natural, el contexto recuperado, la memoria persistente, la selección de herramientas y la ejecución de procesos con varios pasos.
Cada nueva integración amplía la superficie de ataque. Un agente conectado al correo electrónico, el almacenamiento en la nube, los repositorios de código, las bases de datos de clientes y los sistemas financieros podría combinar esos accesos de maneras que sus diseñadores no anticiparon.
La seguridad, por tanto, no debe comprobar únicamente si el agente puede conectarse a un sistema. También debe evaluar qué intenta hacer, qué datos utilizará y si la operación es coherente con su finalidad autorizada.
## Principales riesgos de seguridad
La inyección de instrucciones es una de las amenazas más importantes. Un atacante puede introducir órdenes maliciosas en una solicitud directa, una página web, un correo electrónico, un documento compartido, un ticket de soporte o un registro de base de datos.
Cuando el agente procesa ese contenido, puede confundir datos no fiables con una instrucción autorizada. Un ataque exitoso podría hacer que ignore sus reglas, revele información protegida o utilice una herramienta fuera del alcance previsto. El riesgo aumenta cuando el agente puede ejecutar operaciones reales en lugar de limitarse a generar texto.
El acceso excesivo representa otro problema crítico. Para facilitar el trabajo, algunas organizaciones conceden a sus agentes permisos mucho más amplios de lo necesario. Si un agente con privilegios elevados es manipulado o toma una decisión incorrecta, podría consultar registros confidenciales, cambiar datos de producción, enviar comunicaciones no autorizadas o iniciar una transacción.
El uso inseguro de herramientas convierte un error de razonamiento en un daño operativo. El agente puede seleccionar la herramienta equivocada, enviar parámetros peligrosos, ejecutar una acción en un momento inadecuado o interpretar mal la intención del usuario. Una respuesta imprecisa puede corregirse; una eliminación de datos o una operación financiera no siempre puede revertirse con facilidad.
También existe el riesgo de fuga de datos. Puede ocurrir cuando el agente recupera información que supera los permisos del usuario, incluye secretos en su respuesta, transmite contexto confidencial a un servicio externo o registra datos sensibles en sistemas de seguimiento inseguros. Debido a que los agentes conectan distintos entornos, la información obtenida de una fuente autorizada puede terminar accidentalmente en un destino no aprobado.
## Envenenamiento de la memoria y riesgos de la cadena de suministro
El envenenamiento de la memoria o del contexto ocurre cuando un atacante introduce información falsa o maliciosa en las fuentes que el agente utilizará para tomar decisiones futuras. La memoria a largo plazo, las bases de datos vectoriales, los documentos compartidos, los registros de clientes y las bases de conocimiento pueden convertirse en objetivos.
El contenido manipulado puede permanecer después de finalizar la interacción inicial. Más adelante, el agente podría recuperarlo y tratarlo como un hecho fiable. En un sistema de varios agentes, el contexto contaminado también puede propagarse entre procesos y afectar a un agente con permisos más elevados.
La cadena de suministro de la IA añade otra superficie de ataque. Los agentes dependen de modelos, marcos de orquestación, complementos, API, conjuntos de datos, paquetes de software y servicios externos. Un componente comprometido o una fuente manipulada puede cambiar lo que el agente considera verdadero, lo que recomienda y las acciones que ejecuta.
Las organizaciones deben mantener un inventario de sus activos de IA, verificar el origen de modelos y herramientas, fijar versiones fiables y analizar las dependencias de forma continua. El comportamiento de las integraciones externas también debe supervisarse para detectar patrones anómalos.
## Identidad independiente y privilegio mínimo
Cada agente utilizado en producción debe poseer una identidad independiente y rastreable. No debería compartir cuentas personales, identidades de servicio genéricas ni credenciales de larga duración con otros agentes.
Una identidad separada permite asignar un responsable, aplicar políticas específicas, rotar credenciales, investigar incidentes y desactivar rápidamente un agente que se comporte de manera inesperada.
Los permisos deben limitarse según la función, la tarea, el origen de los datos, el entorno y el tipo de acción. Un agente encargado de resumir registros de clientes no necesita permiso ilimitado para modificar toda la base de datos. Conviene separar los accesos de lectura y escritura, utilizar credenciales temporales cuando sea posible y eliminar los privilegios que ya no sean necesarios.
Las herramientas y las API deberían gestionarse mediante un modelo de denegación predeterminada. Cada integración autorizada necesita esquemas claros de entrada, límites de acceso, controles de frecuencia, reglas para gestionar los resultados y registros completos de auditoría. Las herramientas sensibles deben situarse detrás de pasarelas seguras que validen cada solicitud antes de enviarla al sistema final.
## Tratar las entradas, las salidas y la memoria como contenido no fiable
La información procedente de usuarios, sitios web, correos electrónicos, documentos y respuestas de herramientas no debe considerarse segura automáticamente. Las instrucciones de sistema fiables deben mantenerse separadas del contenido externo, y los datos recuperados deben evaluarse según su procedencia y los permisos del usuario.
La validación de las salidas es igualmente importante. El contenido generado por el agente puede convertirse en una orden para una consola, un navegador, un cliente SQL, una plataforma de mensajería o una aplicación empresarial. Los parámetros deben compararse con esquemas y políticas estrictos antes de su ejecución. Las acciones destructivas, irreversibles o visibles externamente deben exigir una confirmación explícita.
También debe restringirse quién puede escribir en la memoria persistente. Es necesario registrar el origen de la información almacenada, revisar las nuevas entradas y eliminar los datos que hayan superado su periodo de conservación. La memoria del agente es un almacén que puede ser atacado, no una fuente de verdad automáticamente fiable.
## Supervisión durante la ejecución y control humano
Las pruebas realizadas antes del despliegue no pueden anticipar todos los caminos que elegirá un agente autónomo. La supervisión en tiempo real debe registrar las solicitudes, el contexto recuperado, las comprobaciones de permisos, las llamadas a herramientas, los cambios de memoria, las acciones bloqueadas, las aprobaciones humanas y las operaciones finales.
Las secuencias inusuales de herramientas, los fallos repetidos de acceso, los destinos externos inesperados, los incrementos repentinos en la transferencia de datos y las acciones ajenas al propósito del agente deben generar alertas. Los entornos de alto riesgo también necesitan mecanismos para detener el agente, revocar sus credenciales y finalizar inmediatamente un proceso inseguro.
No todas las acciones requieren revisión manual. Las tareas rutinarias, reversibles y de bajo riesgo pueden automatizarse. Sin embargo, las operaciones que afecten a datos de producción, activos financieros, permisos, comunicaciones externas o información regulada deben someterse a controles adicionales y aprobación humana.
La seguridad de los agentes de IA consiste, en última instancia, en combinar autonomía y responsabilidad. Una identidad clara, el privilegio mínimo, las herramientas controladas, el contexto protegido, la supervisión continua y la aprobación humana basada en el riesgo forman una defensa de varias capas.
KAEL AI continúa compartiendo perspectivas prácticas sobre la gobernanza de agentes y la automatización fiable a través de [Facebook](https://www.facebook.com/profile.php?id=61594050729769) y [X](https://x.com/KAELAI001), ayudando a los equipos a ampliar sus capacidades de automatización sin renunciar a la visibilidad, el control ni la responsabilidad.