
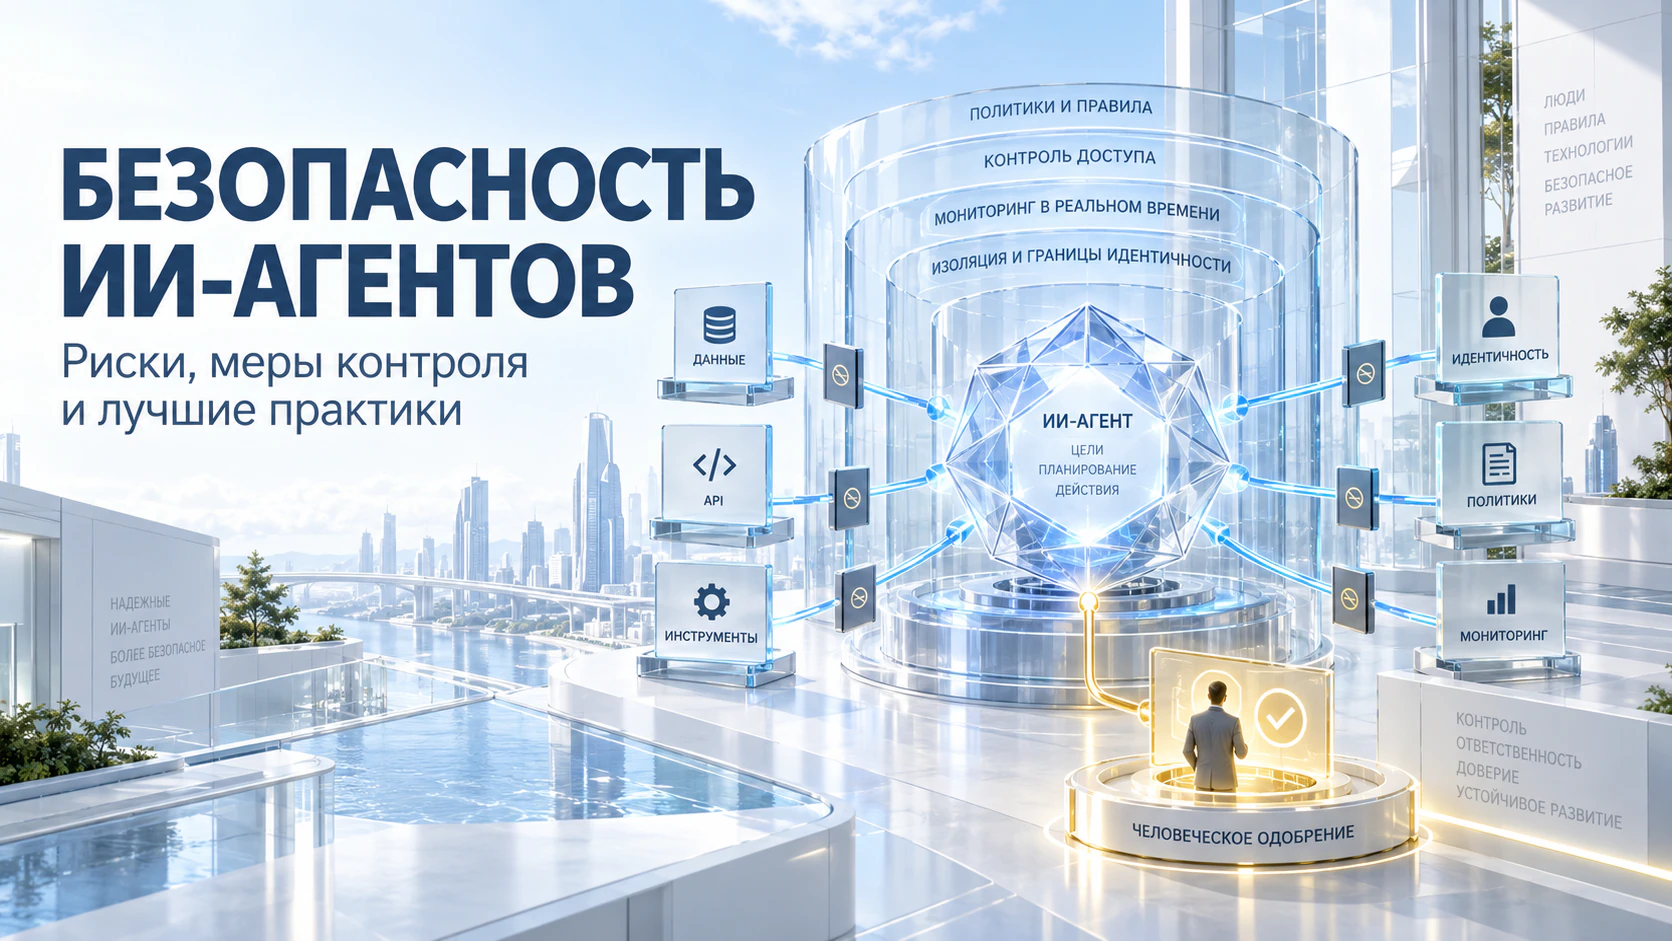
ИИ-агенты постепенно превращаются из инструментов, которые только отвечают на вопросы, в системы, способные интерпретировать цели, строить планы, получать доступ к данным, использовать программные инструменты и выполнять действия от имени пользователей. Агент может анализировать документы, обновлять карточки клиентов, отправлять сообщения, изменять программный код или участвовать в финансовом процессе.
Такие возможности создают значительную операционную ценность, но одновременно увеличивают последствия ошибок, манипуляций и несанкционированного доступа. Поэтому безопасность ИИ-агентов не должна ограничиваться проверкой генерируемого ими текста. Необходимо защищать идентичность агента, его разрешения, инструменты, память, подключения к данным и поведение во время выполнения задач.
Цель состоит не в полном отказе от автономности, а в создании контролируемой автономности. Агент должен эффективно действовать внутри прозрачных, проверяемых и технически обеспеченных границ.
## Почему ИИ-агентам нужны дополнительные средства защиты
Традиционные приложения обычно следуют заранее определённым маршрутам, заложенным в программном коде. ИИ-агент способен интерпретировать контекст и динамически выбирать шаги и инструменты. Даже похожие запросы могут привести к различным планам, результатам и действиям.
Аутентификация, авторизация, анализ уязвимостей, сетевая защита и безопасная разработка остаются обязательными. Однако агентные системы требуют дополнительных мер, охватывающих языковые инструкции, полученный извне контекст, долговременную память, выбор инструментов и многоэтапное выполнение операций.
Каждая новая интеграция расширяет потенциальную зону атаки. Агент, подключённый к электронной почте, облачному хранилищу, репозиториям кода, клиентской базе и финансовым системам, может объединить доступ к ним неожиданным образом. Поэтому важно оценивать не только возможность подключения к сервису, но и цель конкретного действия, используемые данные и допустимость предполагаемого результата.
## Основные риски безопасности ИИ-агентов
Одной из наиболее известных угроз является инъекция инструкций. Злоумышленник может разместить вредоносную команду не только в прямом запросе, но и на веб-странице, в электронном письме, общем документе, заявке службы поддержки или записи базы данных.
При обработке такого контента агент может принять недоверенные данные за разрешённую инструкцию. Успешная атака способна заставить его игнорировать правила, раскрыть защищённую информацию или использовать подключённый инструмент за пределами допустимой задачи. Риск особенно велик, когда агент может не только создавать текст, но и выполнять реальные операции.
Избыточные разрешения представляют ещё одну серьёзную проблему. Ради удобства агенту могут предоставить более широкий доступ, чем требуется для его фактической функции. Если такой агент будет скомпрометирован или примет неверное решение, он сможет читать конфиденциальные записи, изменять производственные данные, отправлять сообщения или инициировать транзакции.
Небезопасное использование инструментов превращает ошибку рассуждения в реальный ущерб. Агент может выбрать неправильный инструмент, передать опасные параметры, выполнить действие в неподходящий момент или неверно понять намерение пользователя. Неточный ответ можно исправить, однако ошибочное удаление данных, изменение прав или финансовую операцию не всегда удаётся быстро отменить.
Утечка данных возможна, если агент извлекает информацию за пределами прав пользователя, включает секретные сведения в ответ, передаёт конфиденциальный контекст внешнему сервису или сохраняет чувствительные данные в незащищённых журналах. Поскольку агенты соединяют несколько систем, информация из доверенной среды может непреднамеренно попасть в другую.
## Отравление памяти и риски цепочки поставок
Отравление памяти или контекста происходит, когда злоумышленник добавляет ложные либо вредоносные сведения в источники, которые агент будет использовать в будущих решениях. Целью могут стать долговременная память, векторная база данных, общий документ, клиентская запись или корпоративная база знаний.
Опасность заключается в устойчивости такого воздействия. Вредоносная информация может сохраниться после завершения первоначального взаимодействия. Позднее агент извлечёт её и воспримет как надёжный факт. В многоагентной среде заражённый контекст может передаваться другим агентам и влиять на процессы с более высокими полномочиями.
Цепочка поставок ИИ также создаёт отдельную поверхность атаки. Агенты зависят от моделей, фреймворков, плагинов, API, наборов данных, программных пакетов и сторонних сервисов. Скомпрометированный компонент или подменённый источник информации может изменить то, во что верит агент, что он рекомендует и какие операции выполняет.
Организации должны вести перечень ИИ-активов, проверять происхождение моделей и инструментов, фиксировать доверенные версии и регулярно сканировать зависимости. Поведение внешних сервисов и интеграций также необходимо постоянно контролировать.
## Отдельная идентичность и принцип минимальных привилегий
Каждый агент, работающий в производственной среде, должен иметь отдельную и отслеживаемую идентичность. Не следует использовать общие личные аккаунты, универсальные сервисные учётные записи или долговременные реквизиты доступа сразу для нескольких агентов.
Отдельная идентичность позволяет назначить владельца, применять политики, регулярно менять учётные данные, расследовать инциденты и быстро отключать конкретного агента при возникновении проблемы.
Разрешения должны ограничиваться ролью, задачей, источником данных, средой и типом операции. Агенту, который только подготавливает краткое содержание клиентских записей, не нужен неограниченный доступ на изменение всей базы. Следует разделять права чтения и записи, использовать краткосрочные учётные данные и удалять разрешения, которые больше не требуются.
Для инструментов и API целесообразно применять запрет по умолчанию. Каждая одобренная интеграция должна иметь чёткую схему входных данных, границы доступа, ограничения частоты запросов, правила обработки результатов и полный журнал действий. Чувствительные инструменты следует размещать за защищёнными шлюзами, проверяющими запрос до его передачи основной системе.
## Недоверенный ввод, вывод и память
Данные, поступающие от пользователей, сайтов, электронных писем, документов и внешних инструментов, нельзя автоматически считать безопасными. Доверенные системные инструкции необходимо отделять от внешнего контента, а полученную информацию — оценивать с учётом её источника и прав пользователя.
Не менее важна проверка результатов. Сформированный агентом текст может стать вводом для командной оболочки, браузера, SQL-клиента, платформы обмена сообщениями или корпоративного приложения. До выполнения параметры необходимо проверять по строгим схемам и политикам. Удаление, внешняя отправка и другие необратимые операции должны требовать явного подтверждения.
Также необходимо ограничить круг пользователей и процессов, которым разрешено записывать сведения в постоянную память. Следует фиксировать происхождение информации, проверять новые записи и удалять данные после истечения установленного срока хранения. Память агента — это потенциально уязвимое хранилище, а не безусловно надёжный источник истины.
## Мониторинг во время выполнения и участие человека
Тестирование до запуска не может предсказать каждый путь, который выберет автономный агент. Мониторинг должен охватывать запросы, полученный контекст, проверки разрешений, вызовы инструментов, изменения памяти, заблокированные операции, подтверждения пользователей и окончательные действия.
Необычные последовательности инструментов, повторяющиеся отказы в доступе, неожиданные внешние адресаты, резкий рост объёма передаваемых данных, изменение прав или действия за пределами назначения агента должны вызывать предупреждение. В средах с высоким риском необходимо предусмотреть возможность немедленно остановить агента, отозвать его учётные данные и завершить небезопасный процесс.
Ручная проверка нужна не для каждой операции. Рутинные, обратимые и низкорисковые задачи могут выполняться автоматически. Действия, влияющие на производственные данные, финансовые активы, разрешения, внешние коммуникации или регулируемую информацию, должны проходить дополнительные проверки и требовать одобрения человека.
Безопасность ИИ-агентов строится на сочетании автономности и подотчётности. Чёткая идентичность, минимальные привилегии, управляемые инструменты, защищённый контекст, непрерывный мониторинг и человеческое одобрение с учётом риска образуют многоуровневую защиту.
KAEL AI продолжает делиться практическими материалами об управлении агентами и надёжной автоматизации в [Facebook](https://www.facebook.com/profile.php?id=61594050729769) и [X](https://x.com/KAELAI001), помогая командам расширять возможности автоматизации без потери прозрачности, контроля и ответственности.