
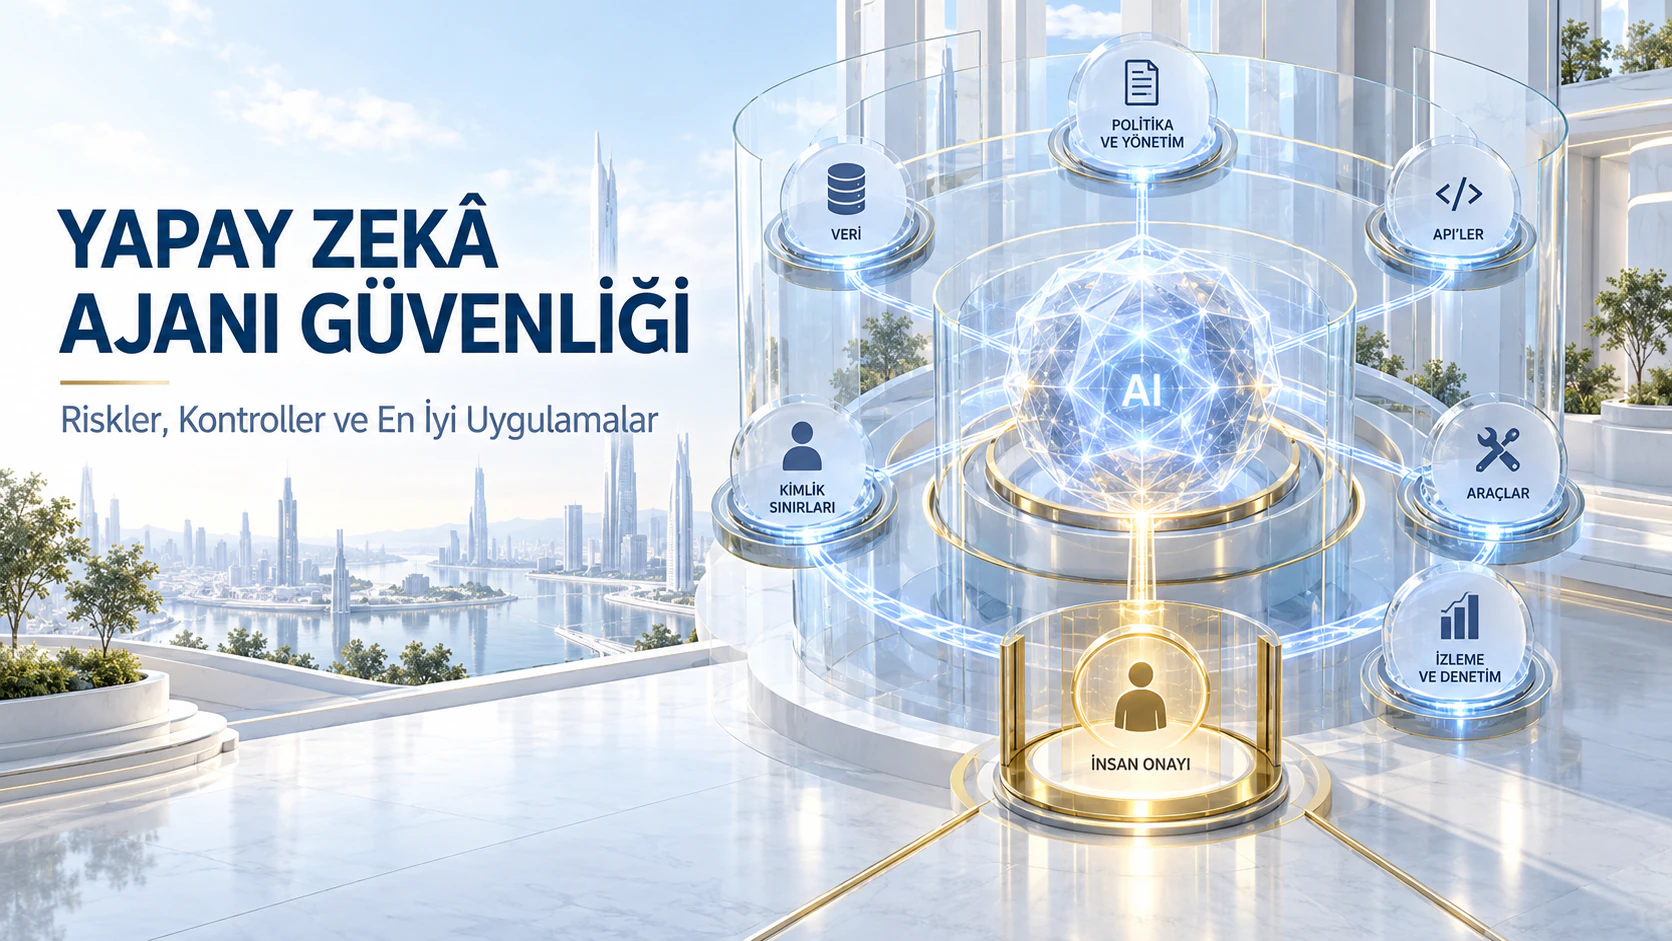
Yapay zekâ ajanları, yalnızca soruları yanıtlayan sistemlerden hedefleri yorumlayabilen, plan oluşturabilen, verilere erişebilen, yazılım araçlarını kullanabilen ve kullanıcılar adına işlem yapabilen dijital aktörlere dönüşüyor. Bir ajan belgeleri inceleyebilir, müşteri kayıtlarını güncelleyebilir, mesaj gönderebilir, kod üzerinde değişiklik yapabilir veya finansal bir iş akışına katılabilir.
Bu yetenekler önemli bir operasyonel değer yaratırken hata, manipülasyon ve yetkisiz erişimin olası sonuçlarını da büyütür. Bu nedenle yapay zekâ ajanı güvenliği yalnızca modelin ürettiği yanıtları denetlemekten ibaret değildir. Ajanın kimliğini, izinlerini, araçlarını, belleğini, veri bağlantılarını ve çalışma sırasındaki davranışlarını korumayı da kapsar.
Amaç, ajanın hareket etmesini tamamen engellemek değil; ona görünür, doğrulanabilir ve uygulanabilir sınırlar içinde kontrollü özerklik sağlamaktır.
## Yapay Zekâ Ajanları Neden Farklı Kontrollere İhtiyaç Duyar?
Geleneksel uygulamalar genellikle kod içinde önceden belirlenmiş yolları izler. Yapay zekâ ajanları ise bağlamı yorumlayabilir ve hangi adımları ya da araçları kullanacaklarına dinamik biçimde karar verebilir. Benzer istekler farklı planlara, çıktılara veya eylemlere yol açabilir.
Kimlik doğrulama, yetkilendirme, güvenlik açığı taraması, ağ koruması ve güvenli yazılım geliştirme gibi geleneksel uygulama güvenliği kontrolleri önemini korur. Ancak ajan tabanlı sistemlerde dil yoluyla verilen talimatların, dışarıdan getirilen bağlamın, belleğin, araç seçiminin ve çok adımlı yürütmenin de korunması gerekir.
Ajana eklenen her entegrasyon saldırı yüzeyini genişletir. E-posta, bulut depolama, kod depoları, müşteri veritabanları ve finans sistemleriyle bağlantılı bir ajan, bu erişimleri tasarımcıların öngörmediği şekillerde bir araya getirebilir. Bu yüzden güvenlik yalnızca ajanın bir sisteme bağlanıp bağlanamayacağını değil, o anda ne yapmaya çalıştığını da değerlendirmelidir.
## Temel Yapay Zekâ Ajanı Güvenlik Riskleri
Komut enjeksiyonu en önemli risklerden biridir. Saldırganlar zararlı talimatları doğrudan bir isteme, web sayfasına, e-postaya, belgeye, destek kaydına veya veritabanı içeriğine yerleştirebilir. Ajan bu içeriği okuduğunda, güvenilmeyen verileri yetkili bir talimat gibi değerlendirebilir.
Başarılı bir saldırı ajanın kurallarını yok saymasına, korunan bilgileri açıklamasına veya bağlı bir aracı amacı dışında kullanmasına neden olabilir. Ajan yalnızca metin üretmekle kalmayıp gerçek sistemlerde işlem yapabildiğinde olası zarar daha da büyür.
Yetkisiz erişim de kritik bir sorundur. İşleri kolaylaştırmak için ajanlara gerçek görevlerinin gerektirdiğinden daha geniş izinler verilebilir. Aşırı yetkili bir ajan ele geçirilirse veya yanlış karar verirse gizli kayıtlara ulaşabilir, üretim verilerini değiştirebilir, izinsiz mesajlar gönderebilir ya da bir işlem başlatabilir.
Araçların güvensiz kullanılması, hatalı muhakemeyi doğrudan operasyonel zarara dönüştürebilir. Ajan yanlış aracı seçebilir, güvenli olmayan parametreler gönderebilir, işlemi uygun olmayan bir anda gerçekleştirebilir veya kullanıcının niyetini yanlış anlayabilir. Hatalı bir yanıt sorun yaratır; hatalı bir veritabanı komutu veya finansal talimat ise çok daha ciddi sonuçlara yol açabilir.
Veri sızıntısı, ajan kullanıcının yetkisini aşan bilgileri getirdiğinde, çıktısına gizli veriler eklediğinde, hassas bağlamı harici bir hizmete gönderdiğinde veya sırları korumasız günlüklerde sakladığında oluşabilir. Ajanlar çok sayıda sisteme bağlandığı için güvenilir bir ortamdan alınan bilgi istemeden başka bir ortama taşınabilir.
## Bellek Zehirlenmesi ve Tedarik Zinciri Tehditleri
Bellek ve bağlam zehirlenmesi, saldırganların ajanın gelecekteki kararlarında kullanacağı kaynaklara yanlış veya zararlı bilgiler eklemesiyle ortaya çıkar. Uzun süreli bellek, vektör veritabanları, paylaşılan belgeler, müşteri kayıtları ve kurumsal bilgi tabanları bu saldırının hedefi olabilir.
Zehirlenmiş bilgi tek bir etkileşimden sonra kaybolmayabilir. Ajan bunu daha sonraki bir görevde tekrar getirerek güvenilir kabul edebilir. Çok ajanlı ortamlarda bozuk bağlam bir ajandan diğerine geçebilir ve daha yüksek yetkilere sahip iş akışlarını etkileyebilir.
Yapay zekâ tedarik zinciri de ayrı bir saldırı alanıdır. Ajanlar modeller, orkestrasyon çerçeveleri, eklentiler, API’ler, veri kümeleri, yazılım paketleri ve üçüncü taraf hizmetlere dayanır. Güvenliği ihlal edilmiş bir bileşen, ajanın neye inandığını, ne önerdiğini ve hangi işlemi gerçekleştirdiğini değiştirebilir.
Kuruluşlar bu nedenle yapay zekâ varlıklarının envanterini tutmalı, model ve araçların kaynaklarını incelemeli, güvenilir sürümleri sabitlemeli, bağımlılıkları düzenli olarak taramalı ve harici entegrasyonları anormal davranışlara karşı izlemelidir.
## Ayrı Kimlik ve En Az Ayrıcalık İlkesi
Üretimde çalışan her ajanın ayrı ve izlenebilir bir kimliği olmalıdır. Ajanlar kişisel hesapları, genel hizmet kimliklerini veya uzun ömürlü ortak kimlik bilgilerini kullanmamalıdır. Ayrı kimlikler sorumluluk atamayı, politika uygulamayı, erişim bilgilerini yenilemeyi, olayları araştırmayı ve gerektiğinde ajanı hızla devre dışı bırakmayı kolaylaştırır.
İzinler role, göreve, veri kaynağına, ortama ve işlem türüne göre sınırlandırılmalıdır. Müşteri kayıtlarını özetleyen bir ajanın tüm veritabanında sınırsız değişiklik yetkisine ihtiyacı yoktur. Okuma ve yazma izinleri ayrılmalı, mümkün olduğunda kısa süreli kimlik bilgileri kullanılmalı ve gereksiz yetkiler kaldırılmalıdır.
Araçlar ve API’ler varsayılan olarak reddetme yaklaşımıyla yönetilmelidir. Onaylanmış her entegrasyonun açık bir giriş şeması, erişim sınırı, hız limiti, çıktı işleme kuralı ve denetim kaydı bulunmalıdır. Hassas araçlar, her isteği temel sisteme ulaşmadan önce doğrulayan güvenli ağ geçitlerinin arkasına yerleştirilmelidir.
## Girdileri, Çıktıları ve Belleği Güvenilmeyen İçerik Olarak Ele Almak
Kullanıcılardan, web sitelerinden, e-postalardan, belgelerden ve araç sonuçlarından gelen bilgi otomatik olarak güvenilir kabul edilmemelidir. Güvenilir sistem talimatları dış içerikten açıkça ayrılmalı; getirilen veriler kaynaklarına ve kullanıcının erişim yetkisine göre değerlendirilmelidir.
Çıktı doğrulaması da aynı derecede önemlidir. Ajanın ürettiği içerik bir komut satırı, tarayıcı, SQL istemcisi, mesajlaşma platformu veya iş uygulaması tarafından yürütülebilir. Parametreler çalıştırılmadan önce katı şemalara ve güvenlik politikalarına göre kontrol edilmelidir. Silme, harici iletişim veya geri alınması zor işlemler sessizce uygulanmamalı; açık onay gerektirmelidir.
Kalıcı belleğe kimlerin veya hangi süreçlerin yazabileceği sınırlandırılmalıdır. Depolanan bilginin kaynağı kaydedilmeli, yeni girdiler temizlenmeli ve artık ihtiyaç duyulmayan kayıtlar silinmelidir. Ajan belleği kendiliğinden güvenilir bir gerçeklik kaynağı değil, korunması gereken bir veri deposudur.
## Çalışma Zamanı İzleme ve İnsan Denetimi
Dağıtım öncesi testler, özerk bir ajanın seçebileceği bütün yolları öngöremez. Çalışma zamanı izleme; istemleri, getirilen bağlamı, izin kontrollerini, araç çağrılarını, bellek değişikliklerini, engellenen talepleri, insan onaylarını ve nihai eylemleri kapsamalıdır.
Olağan dışı araç dizileri, tekrarlanan erişim hataları, beklenmeyen dış hedefler, ani veri aktarımı artışları ve ajanın tanımlanmış amacının dışındaki işlemler uyarı üretmelidir. Yüksek riskli ortamlarda ajanı durdurmak, kimlik bilgilerini iptal etmek ve güvensiz iş akışını sonlandırmak için acil mekanizmalar bulunmalıdır.
Her işlem manuel inceleme gerektirmez. Rutin, geri alınabilir ve düşük riskli görevler otomatikleştirilebilir. Üretim verilerini, finansal varlıkları, izinleri, harici iletişimleri veya düzenlemeye tabi bilgileri etkileyen eylemler ise ek politika kontrollerine ve insan onayına tabi tutulmalıdır.
Yapay zekâ ajanı güvenliği, sonuç olarak özerklik ile hesap verebilirliği bir araya getirmektir. Güçlü kimlikler, en az ayrıcalık, kontrollü araçlar, korunan bağlam, sürekli izleme ve riske dayalı insan onayı birlikte çok katmanlı bir savunma oluşturur.
KAEL AI, ajan yönetişimi ve güvenilir otomasyona ilişkin pratik yaklaşımları [Facebook](https://www.facebook.com/profile.php?id=61594050729769) ve [X](https://x.com/KAELAI001) kanallarında paylaşarak ekiplerin görünürlükten, kontrolden ve sorumluluktan vazgeçmeden daha güçlü otomasyon sistemleri kurmasına yardımcı olmayı amaçlıyor.