
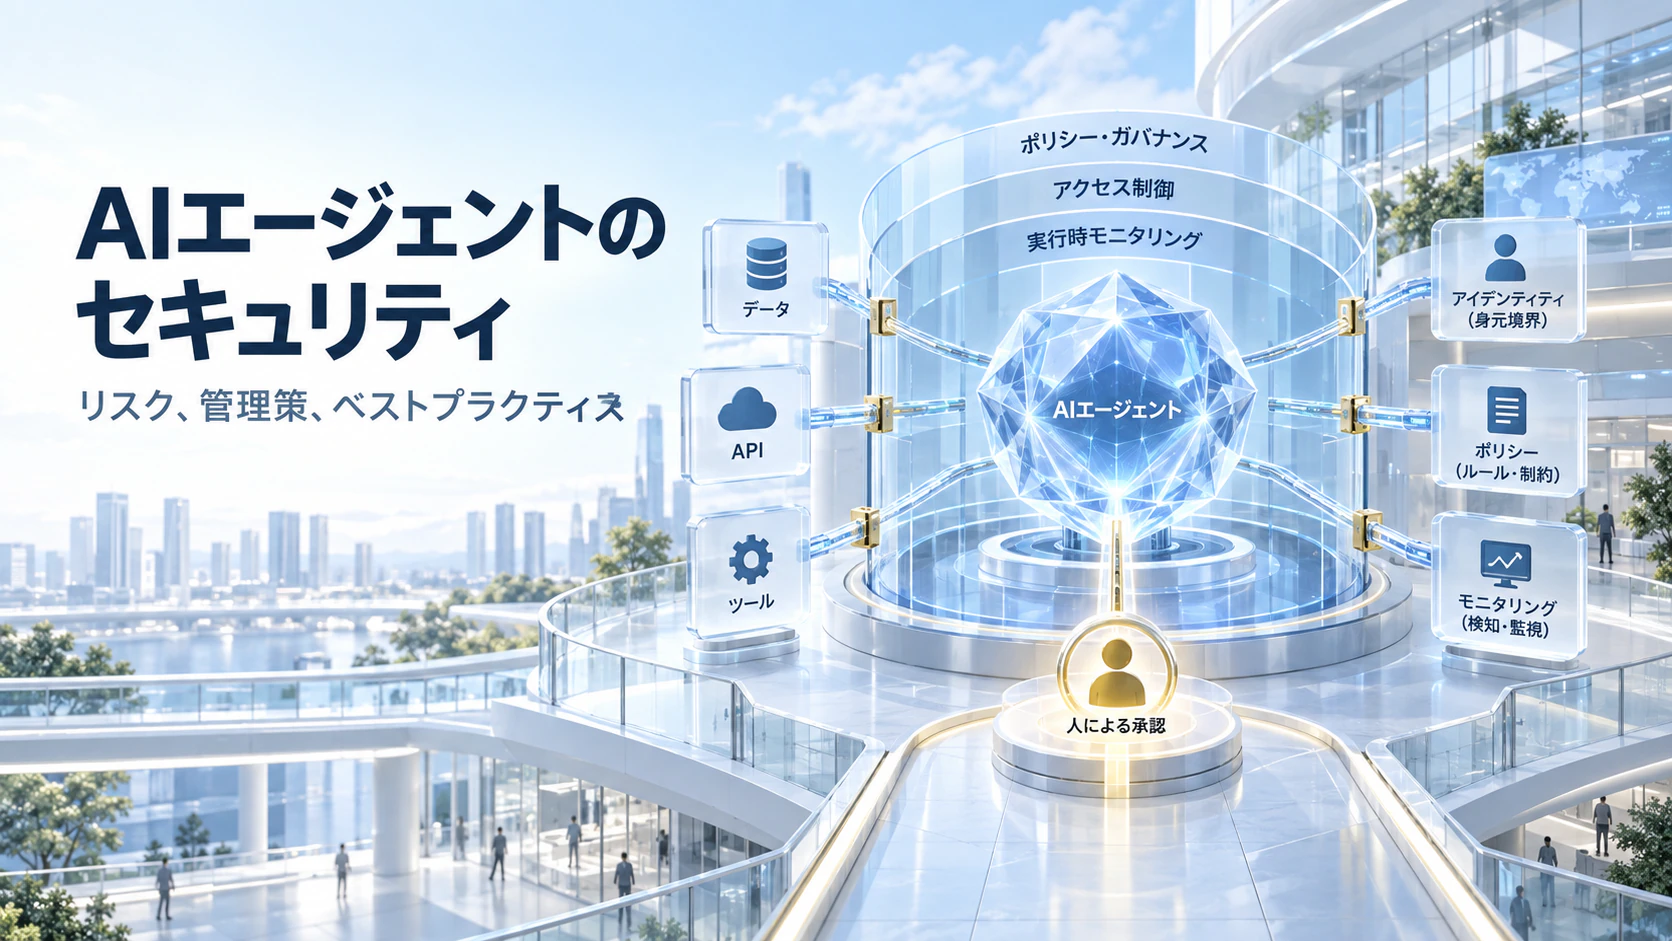
AIエージェントは、質問に回答するだけのシステムから、目標を解釈し、計画を立て、データへアクセスし、外部ツールを使って行動するデジタル主体へと進化しています。文書の確認、顧客情報の更新、メッセージの送信、コードの変更、金融ワークフローへの参加など、実際の業務をユーザーに代わって実行できるようになりました。
こうした能力は大きな価値を生み出す一方、誤動作や不正操作が発生した場合の影響も拡大させます。そのため、AIエージェントのセキュリティは、モデルが生成する文章だけを監視すればよい問題ではありません。エージェントのアイデンティティ、権限、ツール、メモリ、データ接続、そして実行時の行動まで保護する必要があります。
目指すべきものは、エージェントの自律性を完全に排除することではありません。明確で検証可能な境界の中で効率的に動作できる「管理された自律性」を実現することです。
AIエージェントに追加のセキュリティ対策が必要な理由
従来のアプリケーションは、コードで事前に定義された処理経路に沿って動くのが一般的です。一方、AIエージェントは状況を解釈し、使用するツールや実行手順を動的に選択します。同じような依頼でも、異なる計画や結果、アクションが生成される可能性があります。
認証、認可、脆弱性スキャン、ネットワーク保護、安全なソフトウェア開発といった従来の管理策は、今後も不可欠です。しかし、エージェント型システムでは、自然言語による指示、外部から取得したコンテキスト、メモリ、ツール選択、複数段階の推論についても保護しなければなりません。
接続するサービスが増えるほど、侵害時の影響範囲も広がります。電子メール、クラウドストレージ、ソースコード、顧客データベース、金融システムへアクセスできるエージェントは、それぞれの権限を想定外の方法で組み合わせる可能性があります。単に接続できるかどうかではなく、エージェントが何を、どの目的で実行しようとしているのかを確認する仕組みが必要です。
主なAIエージェントのセキュリティリスク
代表的なリスクの一つがプロンプトインジェクションです。攻撃者は、ユーザーの入力だけでなく、Webページ、電子メール、共有文書、サポートチケット、データベースのレコードなどに悪意ある指示を埋め込むことができます。
エージェントがその情報を読むと、本来はデータとして処理すべき内容を、正規の命令として解釈する可能性があります。その結果、既定のルールを無視したり、機密情報を開示したり、接続されたツールを不正に利用したりする恐れがあります。文章を生成するだけのAIよりも、実際の操作を実行できるエージェントのほうが、攻撃による影響は深刻です。
過剰な権限も大きな問題です。利便性を優先して、実際の業務には不要なアクセス権をエージェントへ付与すると、侵害や判断ミスが重大な事故につながります。機密記録の取得、本番データの変更、無許可の外部通信、取引の実行などが行われる可能性があります。
ツールの誤用は、推論上の間違いを現実の損害に変えます。エージェントが誤ったツールを選択したり、危険なパラメータを渡したり、適切でないタイミングで処理を実行したりすることがあります。不正確な回答も問題ですが、誤ったデータベース命令や金融取引は、より大きな影響を与えます。
データ漏えいは、エージェントがユーザーの権限を超える情報を取得した場合や、機密情報を回答へ含めた場合、外部サービスへ送信した場合に発生します。プロンプトや実行ログに認証情報、個人情報、企業秘密が残ることもあります。複数のシステムを横断するエージェントでは、信頼された環境から取得した情報が、意図せず別のサービスへ移動する危険があります。
メモリ汚染とサプライチェーンリスク
メモリやコンテキストの汚染は、エージェントが将来の判断に利用する情報源へ、虚偽または悪意ある情報が挿入されることで発生します。長期メモリ、ベクトルデータベース、共有文書、顧客管理システム、社内ナレッジベースなどが対象になります。
汚染された情報は、一度の対話が終了しても残り続ける可能性があります。エージェントが後のタスクでその情報を取得し、信頼できる事実として扱えば、不適切な提案やデータ漏えい、危険な操作につながります。マルチエージェント環境では、一つのエージェントから別のエージェントへ汚染されたコンテキストが